助记词离线保管
ouyi钱包下载完成后助记词只在离线介质手写保存,任何页面、客服、空投活动索要助记词均视为攻击行为。
搜索结果的广告位存在被仿冒站点竞价的风险,域名常与官方仅差一个字符。建议不点击广告链接,手动输入官方域名或从已核验的书签进入,下载前确认地址栏证书信息。
钱包核心功能不需要通讯录权限,该请求属于过度授权。可在系统设置中拒绝该项并继续使用,若应用因此无法启动,应怀疑包体经过二次打包,建议更换来源重新核验。
ouyi钱包下载后开启官方版本通知,避免长期停留在旧版本,旧包可能缺少针对新型恶意合约的拦截规则。
ouyi钱包下载完成后助记词只在离线介质手写保存,任何页面、客服、空投活动索要助记词均视为攻击行为。
将ouyi钱包下载安装在专用设备或独立用户空间,不与日常社交、购物应用混用,缩小恶意软件横向触达范围。
立即停止安装并删除已下载文件,说明包体可能被篡改或来源为仿冒镜像。回到手动输入的官方域名重新获取安装包,比对哈希值后再安装,切勿忽略警告强行覆盖安装。
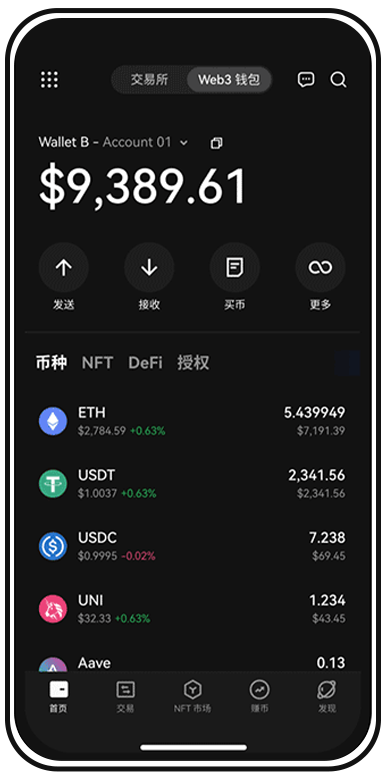
通过ouyi钱包发起交易时核对收款地址首尾字符与链网络,利用钱包的地址簿功能减少粘贴替换类攻击。
获取安装包后核对文件大小、签名指纹与版本号,与官方公布的哈希值交叉验证,发现不一致立即终止安装。
ouyi钱包下载使用一段时间后,用授权管理工具复查DApp合约授权,撤销不再使用的高额度无限授权。
安装ouyi钱包下载后逐项检查系统权限,关闭与钱包功能无关的通讯录、短信读取等授权,降低信息外泄面。
ouyi钱包下载后建立常用收款地址白名单,转账时仅允许从白名单选取,阻断剪贴板劫持替换地址的路径。
不建议长期使用旧版本。旧包可能缺少新出现的恶意合约识别规则与安全补丁,应通过官方渠道更新到最新版,更新前同样核对签名与哈希,避免假更新包。
第一步,手动输入官方域名并检查证书主体;第二步,下载后比对安装包签名与官方哈希;第三步,安装时拒绝非必要权限;第四步,创建钱包后立即离线备份助记词,不截图不云存;第五步,先做一笔小额转账验证地址与网络;第六步,每周复查一次合约授权记录。按此顺序执行,可把下载与初用阶段的主要风险控制在可接受范围内。
下载只是起点,核验才是关键。按本页清单逐项确认渠道、包体与权限,再创建钱包并离线备份助记词,让每一次ouyi钱包下载都建立在可验证的安全基础上。